همین حالا تلگرام دسکتاپ را آپدیت کنید؛ کشف آسیبپذیری خطرناکی که کنترل حساب را به هکرها میدهد
آسیبپذیری تلگرام دسکتاپ در ویندوز در نسخه 7.2.9 برطرف شده است. The post همین حالا تلگرام دسکتاپ را آپدیت کنید؛ کشف آسیبپذیری خطرناکی که کنترل حساب را به هکرها میدهد appeared first on دیجیاتو.
از اینکه ما را در توسعه بهتر و هدفمندتر دیجیاتو همراهی میکنیداز شما سپاسگزاریم.
آسیبپذیری تلگرام دسکتاپ در ویندوز در نسخه 7.2.9 برطرف شده است.
جهت بهرهمندی و دسترسی به امکانات ویژه و بخشهای مختلف در دیجیاتو عضو ویژه دیجیاتو شوید.
پژوهشگران حوزه امنیت سایبری از کشف یک نقص امنیتی مهم در نسخه دسکتاپ پیامرسان تلگرام خبر دادهاند که به هکرها اجازه میداد تنها با ترغیب کاربر به باز کردن یک لینک، کنترل کامل حساب کاربری او را در دست بگیرند. این آسیبپذیری با شناسه CVE-2026-107181 و شدت ۸.۱ در مقیاس آسیبپذیری، روی سیستمعامل ویندوز شناسایی شده و در نسخه 7.2.9 تلگرام دسکتاپ برطرف شده است.
ریشه این نقص امنیتی به نحوه مدیریت لینکها در زمان اجرای همزمان چند نمونه از برنامه مربوط میشود. طبق توضیحات موجود، زمانی که تلگرام روی سیستم درحال اجرا است و کاربر روی لینکی کلیک میکند، سیستمعامل یک پروسه جدید ایجاد میکند. این پروسه جدید برای جلوگیری از اجرای تکراری، لینک ورودی را از طریق سوکت محلی و ساختار ارتباط بین پروسهای (IPC) به پروسه اصلی که درحال اجرا است ارسال میکند. در این سازوکار، دادهها با فرمت متنی جابهجا میشدند و دستورها با علامت نقطهویرگول (یا سمیکولن) از یکدیگر جدا میشدند. بااینحال، تلگرام این کاراکتر جداکننده را فیلتر یا ایمنسازی نمیکرد؛ موضوعی که دست مهاجم را برای تزریق دستورهای اضافه از طریق آدرس باز میگذاشت.
نقص دوم به یک طرح آدرسدهی داخلی در کدهای تلگرام با نام «interpret:» مربوط میشد. این پروتکل که در گذشته برای انتشار خودکار فایلهای نسخههای جدید در کانالها طراحی شده بود، به تلگرام اجازه میداد بدون هیچگونه تأیید یا بررسی هویت کاربر، فایلی را از حافظه سیستم بخواند و آن را به یک کانال یا ابرگروه ارسال کند. از آنجایی که این سازوکار فاقد هرگونه احراز صلاحیت بود، با ترکیب شدن با باگ تزریق دستور، امکان خواندن فایلهای دلخواه از روی حافظه دیسک را فراهم میکرد.
هکر برای بهرهبرداری از این روزنه، از قابلیت دانلود خودکار فایلها در تلگرام دسکتاپ استفاده میکرد. طبق تنظیمات پیشفرض، فایلهای ارسالی در گروهها با حجم زیر ۸ مگابایت بهطور خودکار در مسیر مشخصی ذخیره میشوند. مهاجم با اضافه کردن قربانی به یک گروه و ارسال فایلهای متنی دستوری که به گروه خودش اشاره داشتند، بستر حمله را آماده میکرد.
پس از آن، یک لینک وب ساده برای قربانی فرستاده میشد که او را به نشانی دستکاریشده تلگرام هدایت میکرد. به محض کلیک کاربر روی این لینک، دستورات تزریقی فعال شده و فایلهای کاربر در پوشه ذخیرهسازی دادههای محلی (tdata) که شامل دادههای کلید و شناسههای نشست میشود، بدون نمایش هیچ پیامی به چت مهاجم ارسال میشدند. در صورتی که کاربر برای تلگرام دسکتاپ خود رمز عبور تعیین نکرده بود، هکر به راحتی با کپی کردن این فایلها میتوانست به حساب او وارد شود.
این مشکل امنیتی در نسخه 7.2.9 تلگرام دسکتاپ با حذف کامل پروتکل داخلی interpret: و رمزگذاری دادههای ارسالی در بستر ارتباطات محلی بهطور کامل برطرف شده است. کاربران میتوانند با بهروزرسانی تلگرام دسکتاپ به این نسخه یا بالاتر، از این تهدید جلوگیری کنند. همچنین غیرفعالسازی دانلود خودکار فایلها، محدود کردن امکان اضافه شدن به گروهها و تعیین رمز عبور محلی برای تلگرام دسکتاپ، از دیگر اقداماتی هستند که امنیت کاربران را در برابر حملات مشابه افزایش میدهند.
دوران حرفهای من در دنیای فناوری تقریبا به ۱۰ سال قبل برمیگرده؛ مسیری که با سختافزار شروع شد، با نرمافزار ادامه پیدا کرد و حالا با خبرنگاری حوزه فناوری توی دیجیاتو داره ادامه پیدا میکنه. من جوادم و بیشتر از سه دهه از عمرم میگذره و علاوه بر دنیای فناوری عاشق فیلموسینما، موسیقی کلاسیکراک و رئال مادریدم.
برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.
با توجه به قطعی اینترنت، برای ثبتنام نیازی به تأیید ایمیل نیست.
مقالات مرتبط
 اخبار
یک بلاگر بهدلیل ارسال میم نامتعارف برای سناتور آمریکایی، جریمه شد
هیئت منصفه دادگاهی در اوهایو یک بلاگر سیاسی را بهدلیل ارسال تصویری نامتعارف از شخصیت شرک به یک سناتور مجرم شناخت.
حمله ایلان ماسک به ثروتمندترین فرد هند به اتهام کارشکنی در راهاندازی استارلینک
ماسک عقیده دارد که نفوذ «موکش آمبانی» در دولت هند باعث تأخیر در راهاندازی استارلینک در این کشور شده است. The post حمله ایلان ماسک به ثروتمندترین فرد هند به اتهام کارشکنی در راهاندازی استارلینک appeared first on دیجیاتو.
 اخبار
اینترنت استارلینک برای اولینبار وارد ونزوئلا میشود
دولت ونزوئلا با صدور مجوزی رسمی، به سرویس اینترنت ماهوارهای استارلینک اجازهی ارائهی خدمات در خاک خود را داد.
 اخبار
شیائومی ۱۸ فولد حالا قدرتمندترین گوشی اندرویدی جهان است
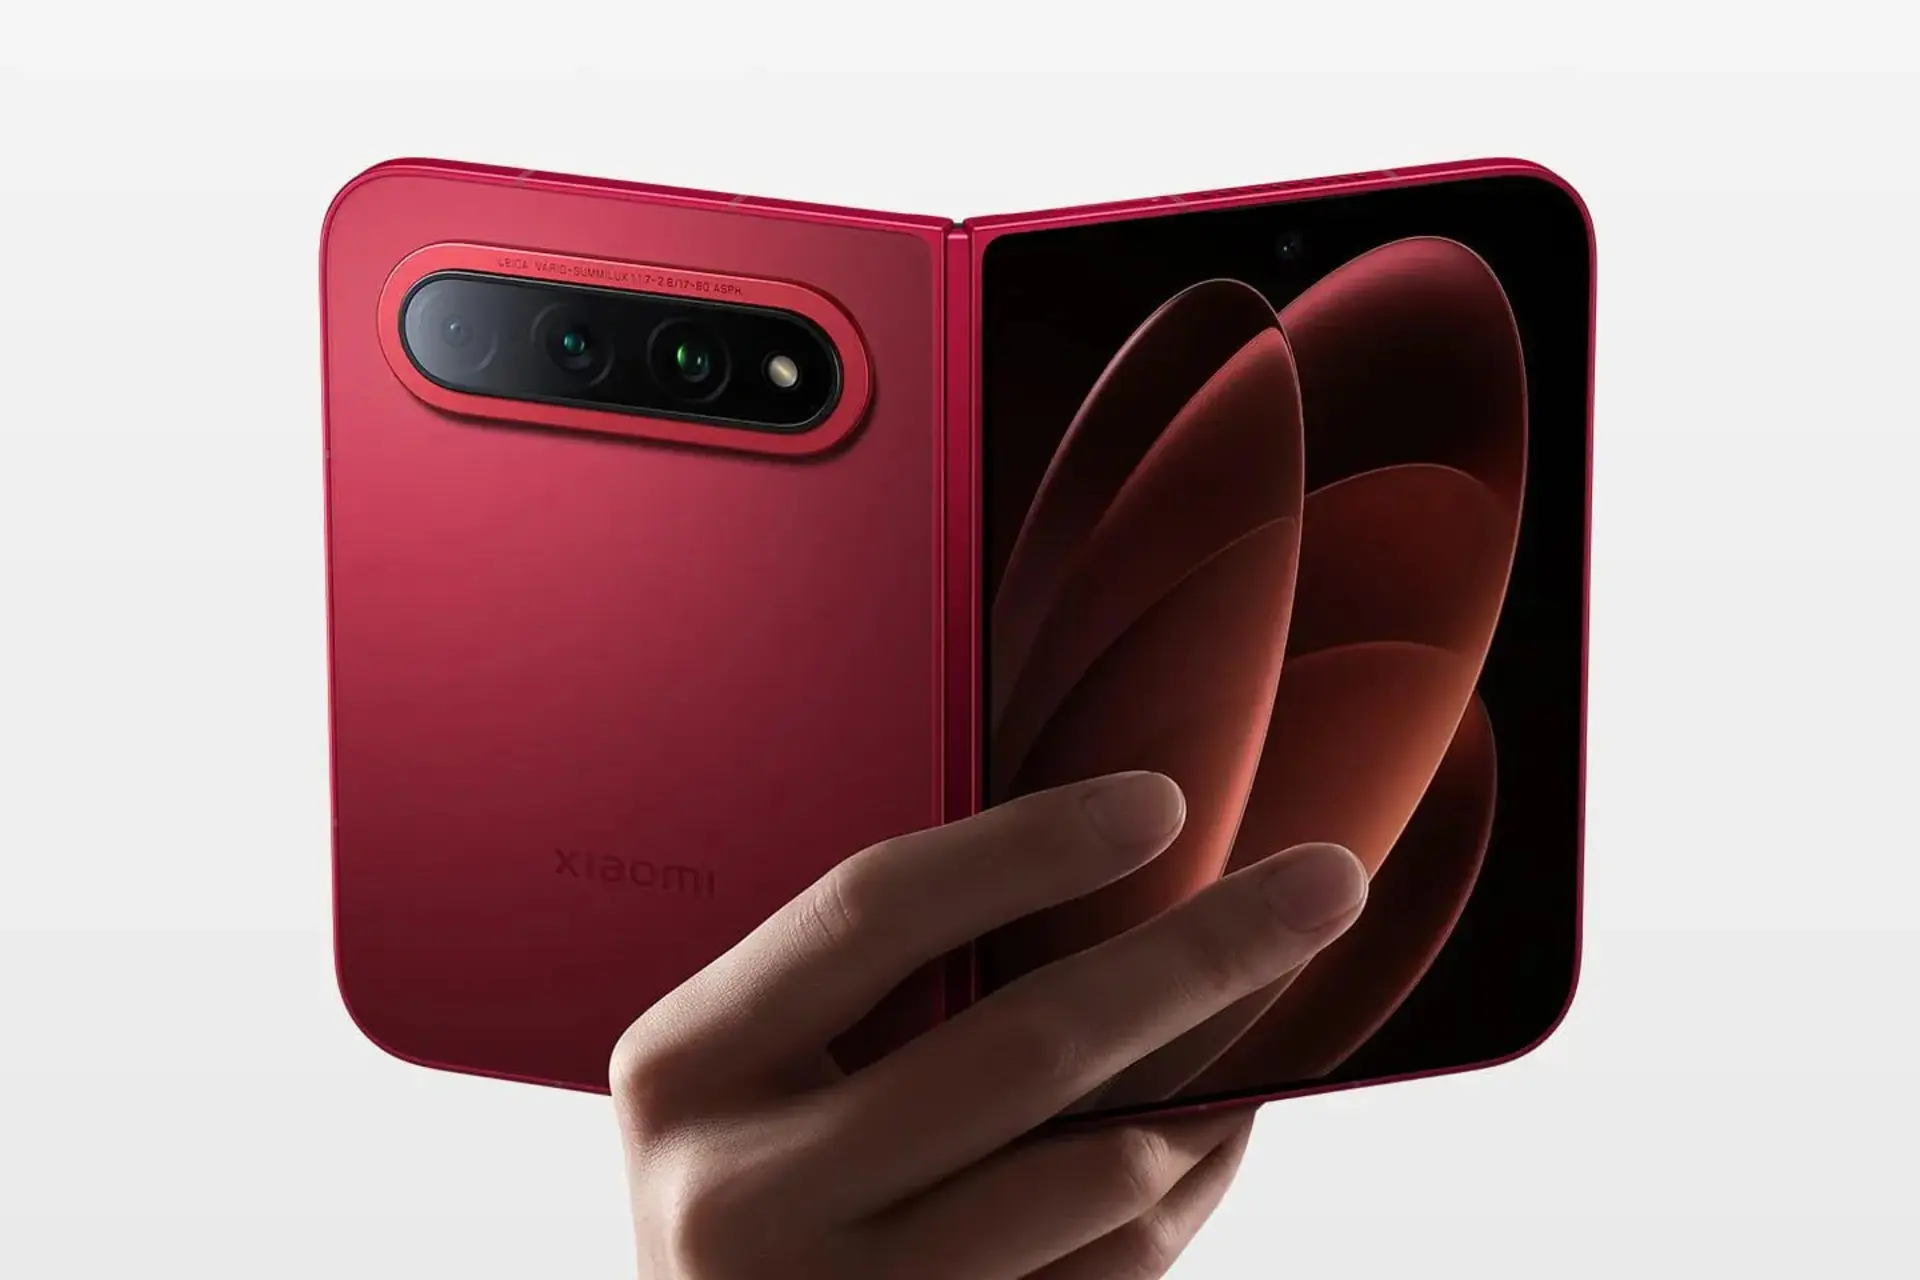
گوشی تاشدنی شیائومی ۱۸ فولد با پردازندهی XRING O3 رتبه نخست جدول پرچمداران اندرویدی انتوتو را تصاحب کرد.